Canon i-SENSYS yazıcılarda yedi kritik güvenlik açığı tespit edildi
Canon'un i-SENSYS serisi yazıcılarında kimlik doğrulaması gerektirmeyen yedi kritik güvenlik açığı bulundu; etkilenen modellerin yazılımı güncellenmeli.
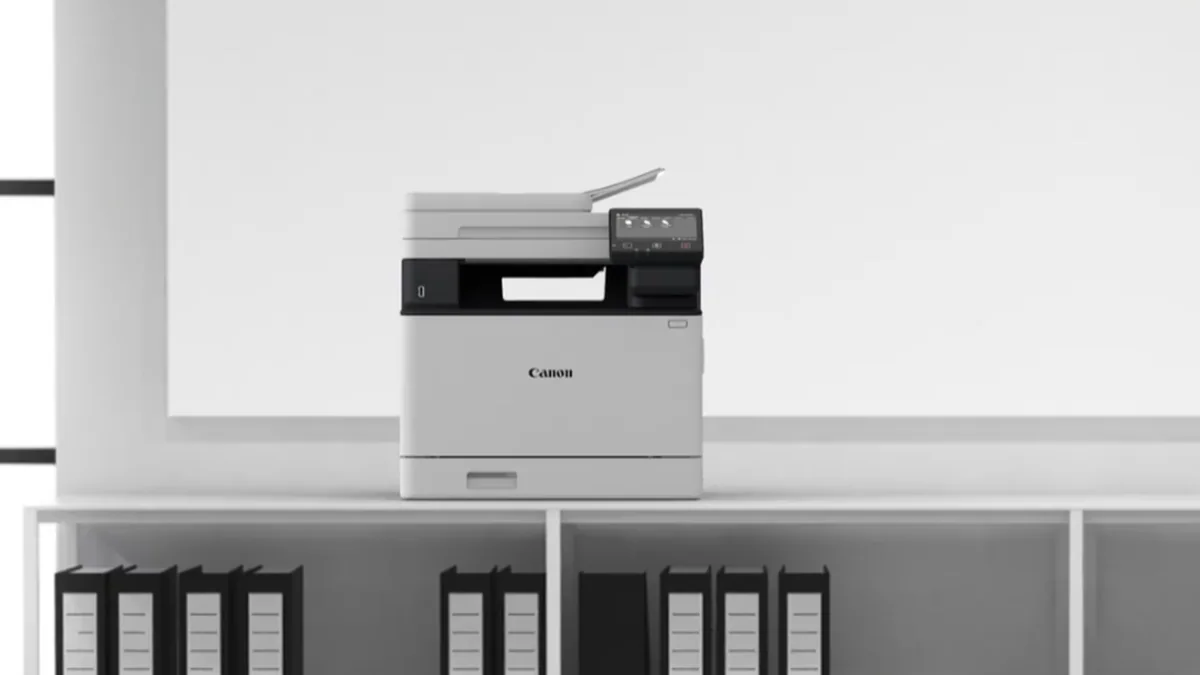
Canon'un i-SENSYS serisi yazıcılarında, kimlik doğrulaması yapılmadan uzaktan erişilebilen yedi kritik güvenlik açığı tespit edildi. Etkilenen modellerde 3.07 sürümüne kadar olan yazılımlar riskli kabul ediliyor. Üretici güncellemeleri yayımlamaya başladı; kullanıcıların yazıcı yazılımını gecikmeden yenilemesi öneriliyor.
Hangi modeller etkileniyor
Açıklanan listeye göre i-SENSYS MF750 ve LBP670 renkli lazer serisi ile X serisinden X C1333i, X C1333iF ve X C1333P modelleri risk altında. Bu cihazlar ofislerde yaygın kullanılan ve görece yeni ürünler olduğu için kullanıcıların kendi model numaralarını doğrulaması gerekiyor.
Açıkların niteliği
Zafiyetler arasında uzaktan rastgele kod çalıştırma, cihazı çökertme ve hizmet dışı bırakma saldırılarına zemin hazırlama gibi sorunlar var. Açıkların çoğu CVSS ölçeğinde 10 üzerinden 9,8 ile kritik seviyede sınıflandırılıyor; bu, kurumsal ağlarda ciddi bir risk anlamına geliyor. Sorunların tespitinde Trend Micro'nun Zero Day Initiative programıyla çalışan araştırmacılar yer aldı.
Ofislerin alması gereken önlemler
Yazıcının yönlendirici arkasında değil de doğrudan internete açık olması riski büyütüyor. Cihazların güncelleme uygulanana kadar genel erişime açık ağlardan çıkarılması, konuk ağı gibi ayrı bir segmentte tutulması ve yönetim arayüzünün dışarıya kapatılması öneriliyor. Türkiye'deki ofisler için de geçerli olan bu adımlar, yazıcıyı artık sıradan bir çevre birimi değil, ağ üzerinde yönetilmesi gereken bir uç nokta olarak görmeyi gerektiriyor.
Kaynak: Tom's Hardware — haber Türkçeye çevrilip Dörtler Ofis editoryal ekibi tarafından özetlenmiştir.